user@l1ghtn1ng:~$ ls -la blog/
5 entries - 8 tags
grep --tag
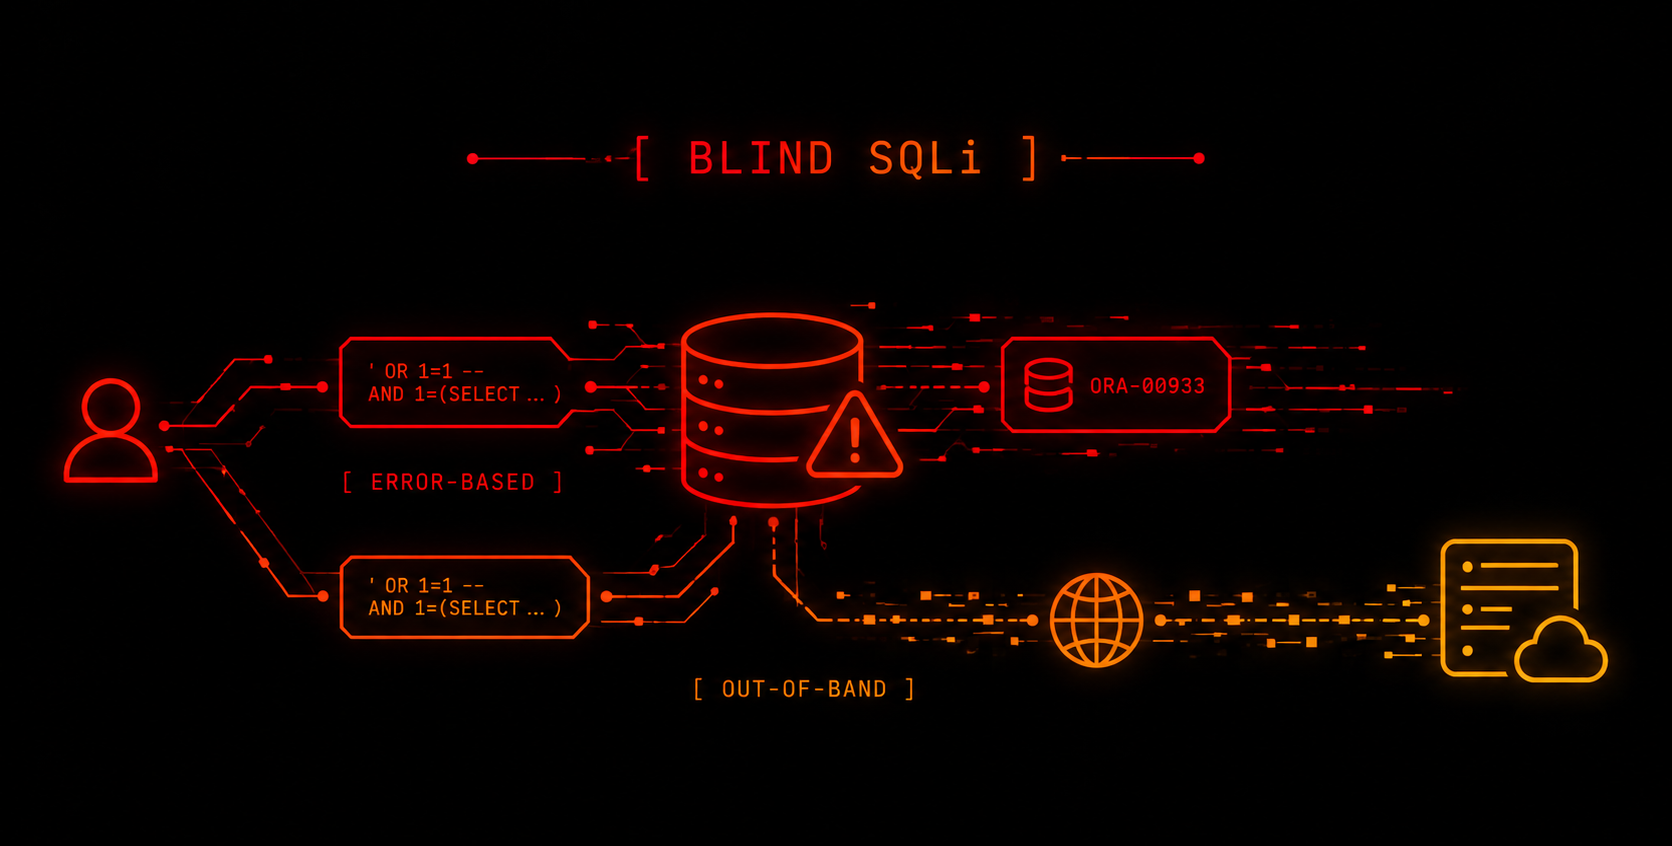
Blind SQLi: errores condicionales, OOB y evasión de WAF
Explico de forma práctica distintos escenarios de Blind SQLi, desde errores condicionales en Oracle hasta la exfiltración OOB mediante SQLi y XXE, incluyendo también un bypass de WAF usando payloads codificados en XML.
- #WebSecurity
- #BurpSuite
- #hacking
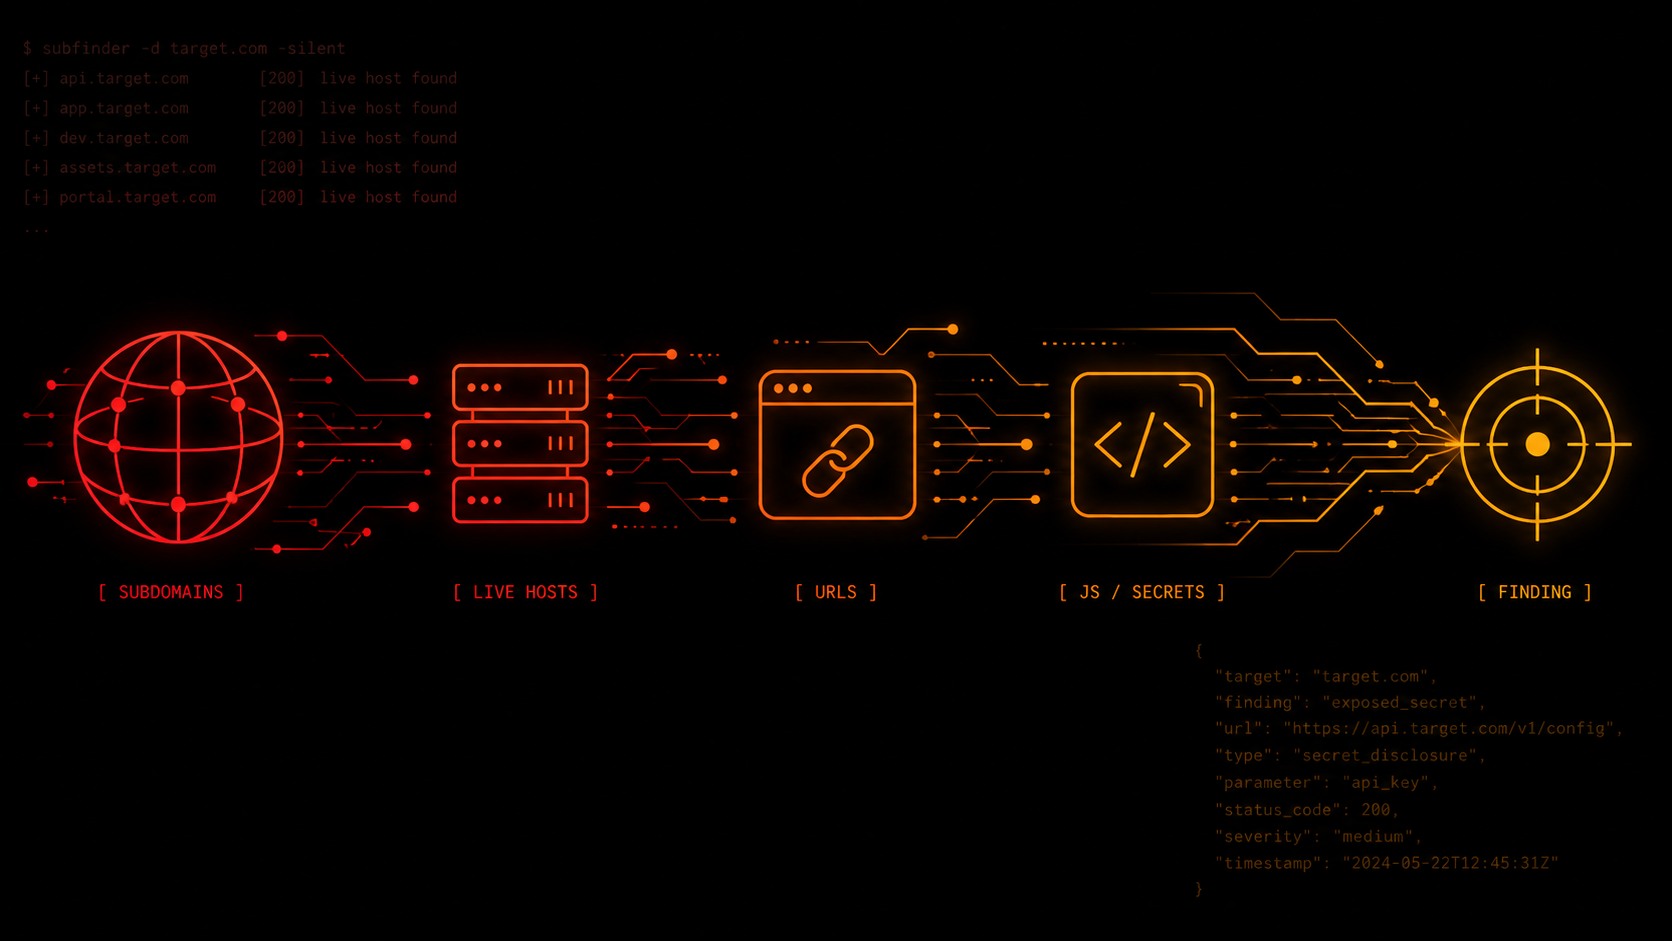
Mi metodología de reconocimiento (y cómo terminé automatizándola en una sola herramienta)
El recon es una de las partes más importante del bug bounty, y también la más repetitiva. Este es el orden y las herramientas que a mí me funcionan, fase por fase, y la herramienta que armé para no volver a hacerlo todo a mano.
- #BugBounty
- #Recon
- #Tooling
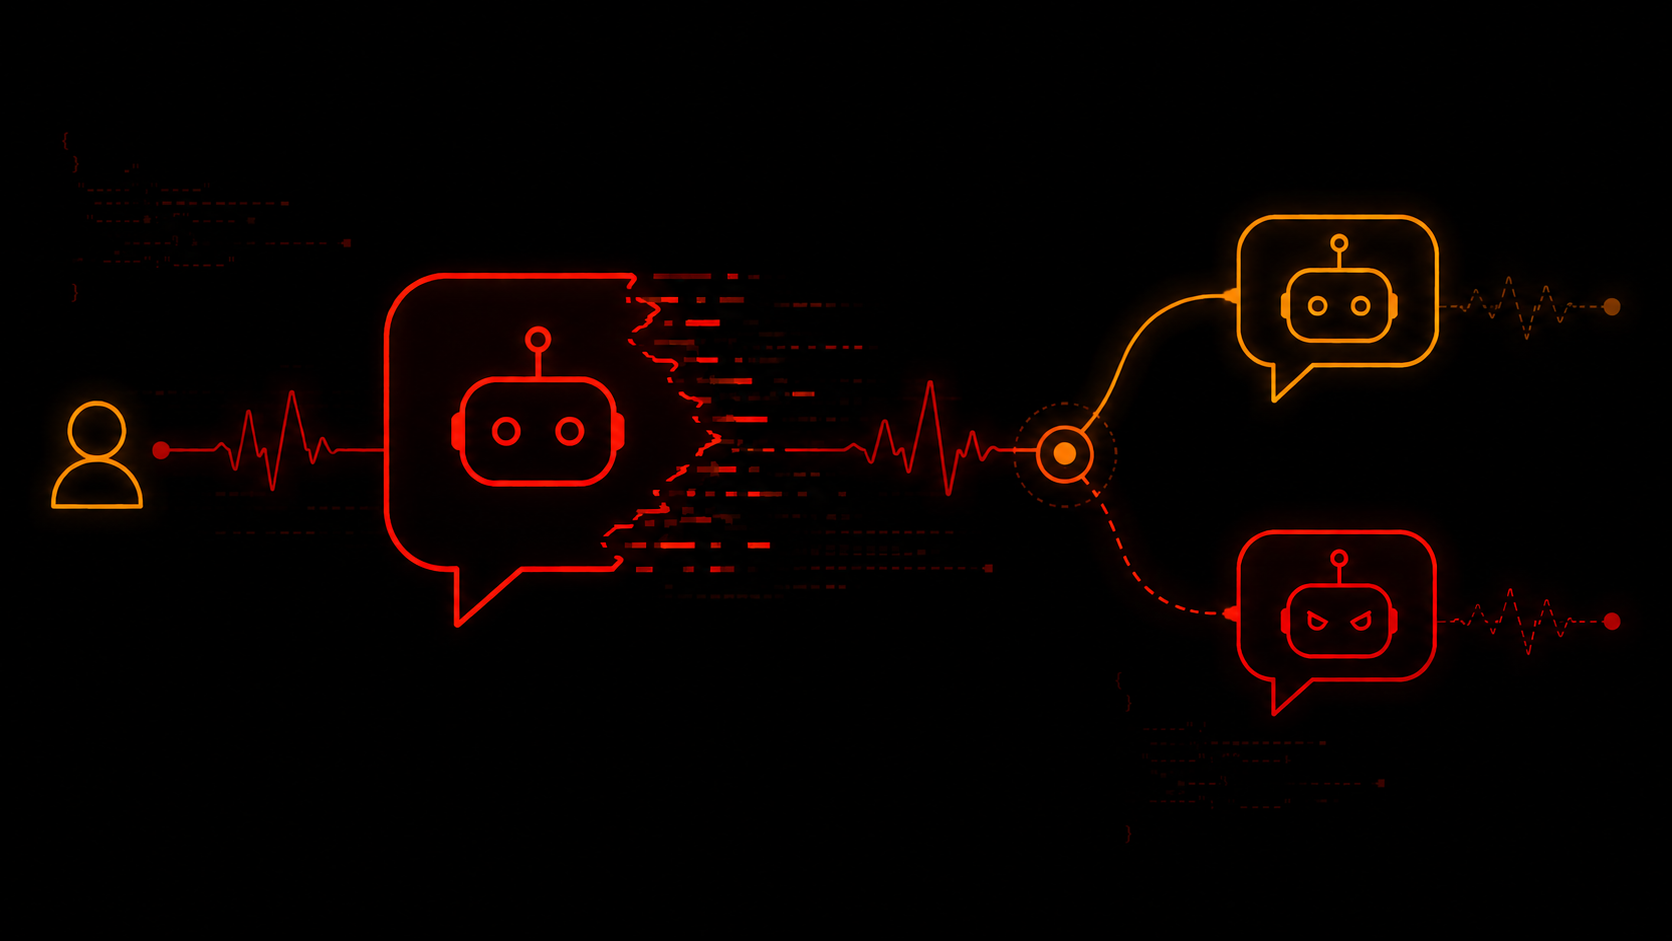
Cómo intercepté y suplanté un chatbot gubernamental controlando un solo parámetro
Así es cómo un parámetro sin validar en la URL de un chatbot gubernamental terminó permitiendo interceptar su WebSocket: leí mensajes, suplanté al bot y accedí a historiales ajenos sin sesión.
- #BugBounty
- #write-up
- #ChatBot
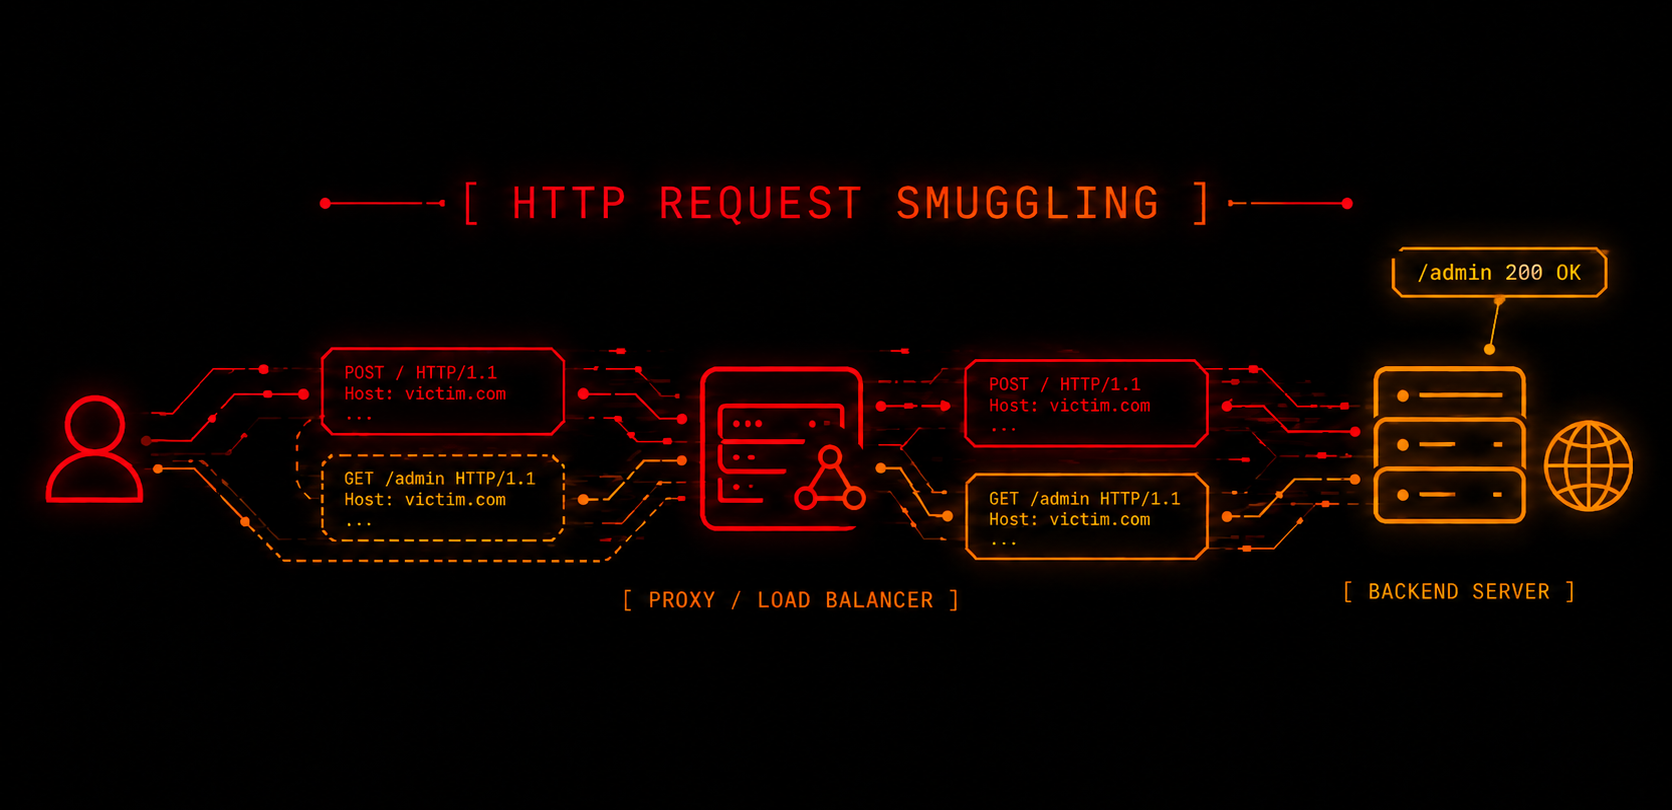
Aprendiendo HTTP Request Smuggling paso a paso
Explico cómo funciona HTTP Request Smuggling, cómo detectarlo y cómo explotarlo con ejemplos prácticos.
- #WebSecurity
- #hacking
- #BurpSuite
Cómo conseguí el LoR de la NASA explotando un Authentication Bypass
En esta publicación te voy a contar cómo encontré una vulnerabilidad en la NASA y cómo vos también podés hacerlo ⚡
- #BugBounty
- #write-up
- #hacking